
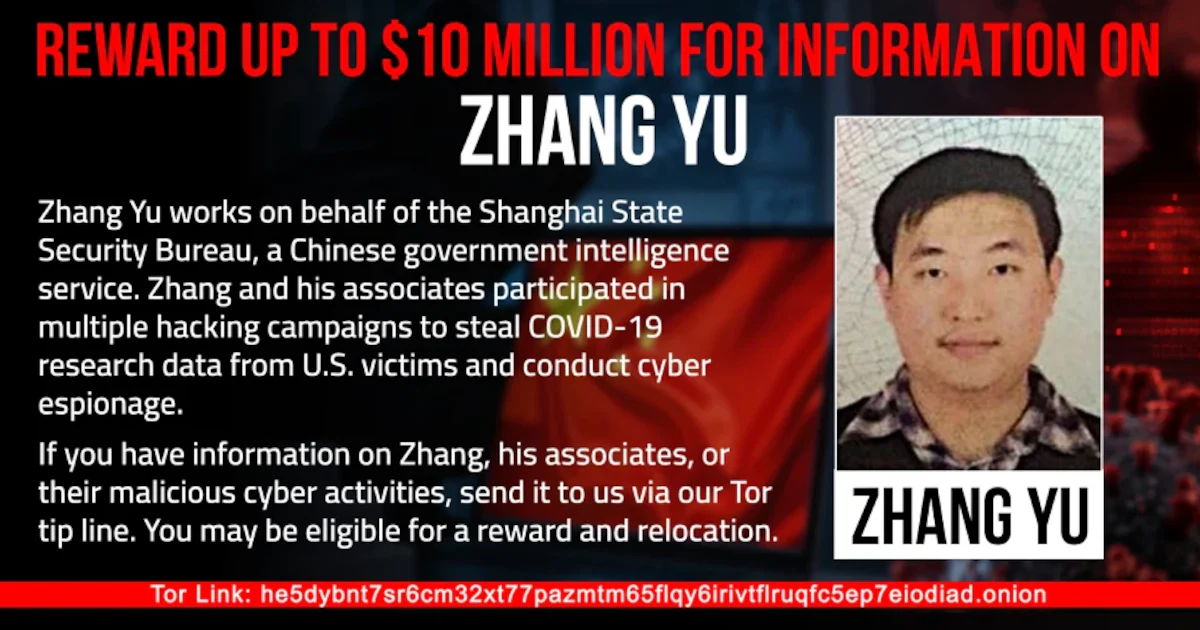
Zhang Yu é alvo de uma recompensa de até US$ 10 milhões oferecida pelo Departamento de Estado dos EUA, em outubro de 2026, por informações que levem à sua identificação ou localização. Para quem administra servidores de e-mail, o caso lembra que a campanha HAFNIUM contra o Microsoft Exchange continua gerando desdobramentos criminais.
O que o Rewards for Justice diz sobre Zhang
Segundo o programa Rewards for Justice, Zhang é um cidadão chinês e diretor da Shanghai Firetech Information Science and Technology Company. O programa afirma que ele trabalhava a mando do Departamento de Segurança do Estado de Xangai, ligado ao Ministério da Segurança do Estado da China, serviço de inteligência do país.
A oferta é a mesma que o programa mantém para qualquer pessoa que, sob ordem de um governo estrangeiro, participe de ataques cibernéticos contra a infraestrutura crítica americana. O The Hacker News observou que valor e texto coincidem com uma oferta de janeiro de 2025. Zhang segue foragido, e as acusações ainda não foram testadas em tribunal.
“A partir do início de 2020, Zhang e seu parceiro Xu Zewei, então gerente-geral da Shanghai Powerock Network, obtiveram acesso não autorizado a pesquisas sobre a covid-19 de universidades americanas e de imunologistas e virologistas de ponta para roubar informações sensíveis”, diz o Rewards for Justice.
HAFNIUM e o andamento do caso contra a dupla
No ano seguinte, segundo o programa, os dois exploraram falhas em computadores com Microsoft Exchange Server na campanha conhecida como HAFNIUM, que comprometeu milhares de máquinas no mundo. Entre as vítimas estavam uma universidade e um escritório de advocacia dos EUA. A Microsoft revelou os ataques em 2 de março de 2021 e atualmente classifica o grupo como Silk Typhoon.
Os dois respondem a uma denúncia de nove acusações, tornada pública em julho de 2025. Xu foi preso em Milão naquele mês e extraditado da Itália para os EUA em abril de 2026. O FBI estima que a campanha HAFNIUM tenha atingido mais de 12.700 organizações americanas, conforme o SecurityWeek.
O que você acha? Você considera que recompensas desse tipo ajudam a levar acusados de ciberataques à Justiça? Para acompanhar mais, acesse nossa editoria de Cibersegurança.
Perguntas Frequentes
Quem é Zhang Yu e por que os EUA oferecem uma recompensa?
Zhang Yu é um cidadão chinês, diretor da Shanghai Firetech, acusado pelos EUA de invadir pesquisas sobre a covid-19 e servidores Microsoft Exchange a mando de um órgão de inteligência chinês. Ele está foragido, e o Departamento de Estado pede informações sobre sua identidade ou localização, por meio do programa Rewards for Justice.
Qual é o valor da recompensa e quem pode receber?
Recompensa de até US$ 10 milhões vale para quem fornecer informações que levem à identificação ou à localização de Zhang Yu, segundo o Rewards for Justice. O programa aceita dicas por vários canais, incluindo um canal na rede Tor, e, conforme o The Hacker News, já pagou mais de US$ 250 milhões a mais de 125 pessoas desde 1984.
O que foi a campanha HAFNIUM contra o Microsoft Exchange?
HAFNIUM foi uma campanha de invasões que explorou falhas do Microsoft Exchange Server e comprometeu milhares de computadores no mundo. A Microsoft divulgou os ataques em 2 de março de 2021 e corrigiu quatro falhas de dia zero, entre elas a conhecida como ProxyLogon, usada por outros grupos de hackers poucos dias depois.


